
Bewertungsdisziplin
Kriterien, Prüfzeitraum, Grundgesamtheiten, Stichprobenauswahl und dokumentierte Einschränkungen.
ATLANT SECURITY / MUSTERPRÜFBERICHT
Sehen Sie sich acht Seiten eines fiktiven Cybersicherheitsaudit-Berichts an. Fordern Sie das 32-seitige PDF per E-Mail an, um Feststellungen, Nachweise und Beispiele für Abhilfemaßnahmen einzusehen.
Ein 32-seitiger Cybersicherheitsaudit für die fiktive Asterion Group AG. Erfahren Sie, wie Verfahren, Stichproben und Betriebsnachweise zu Feststellungen werden, mit denen Ihr Managementteam arbeiten kann.
32 Seiten · Durchsuchbares PDF · Von Atlant Security
Fiktive Organisation und Prüfung; keine Kundenarbeit.
EIN BERICHT, DEN SIE HINTERFRAGEN KÖNNEN
Lesen Sie die Grundgesamtheit und die Auswahl der Stichprobe. Prüfen Sie die Verfahren und bereinigten Aufzeichnungen. Verfolgen Sie jeden Befund von der beobachteten Situation bis zur empfohlenen Maßnahme und den für den Abschluss erforderlichen Nachweisen.
Alle Organisationen, Datensätze und Ergebnisse in diesem Bericht sind zur Veranschaulichung frei erfunden. Der Bericht demonstriert eine Berichtsmethode und stellt weder einen abgeschlossenen Kundenauftrag noch eine Zertifizierung oder ein gesetzliches Prüfungsurteil dar.
IM INNEREN DER BEWERTUNG
Blättern Sie durch ausgewählte Seiten und fordern Sie
unten den vollständigen Bericht an.
Ein origineller, fiktiver Auditbericht zu Cybersicherheitskontrollen. Die Organisation, Nachweise und Beobachtungen sind erfunden; es wird keine Prüfung eines realen Kunden behauptet.
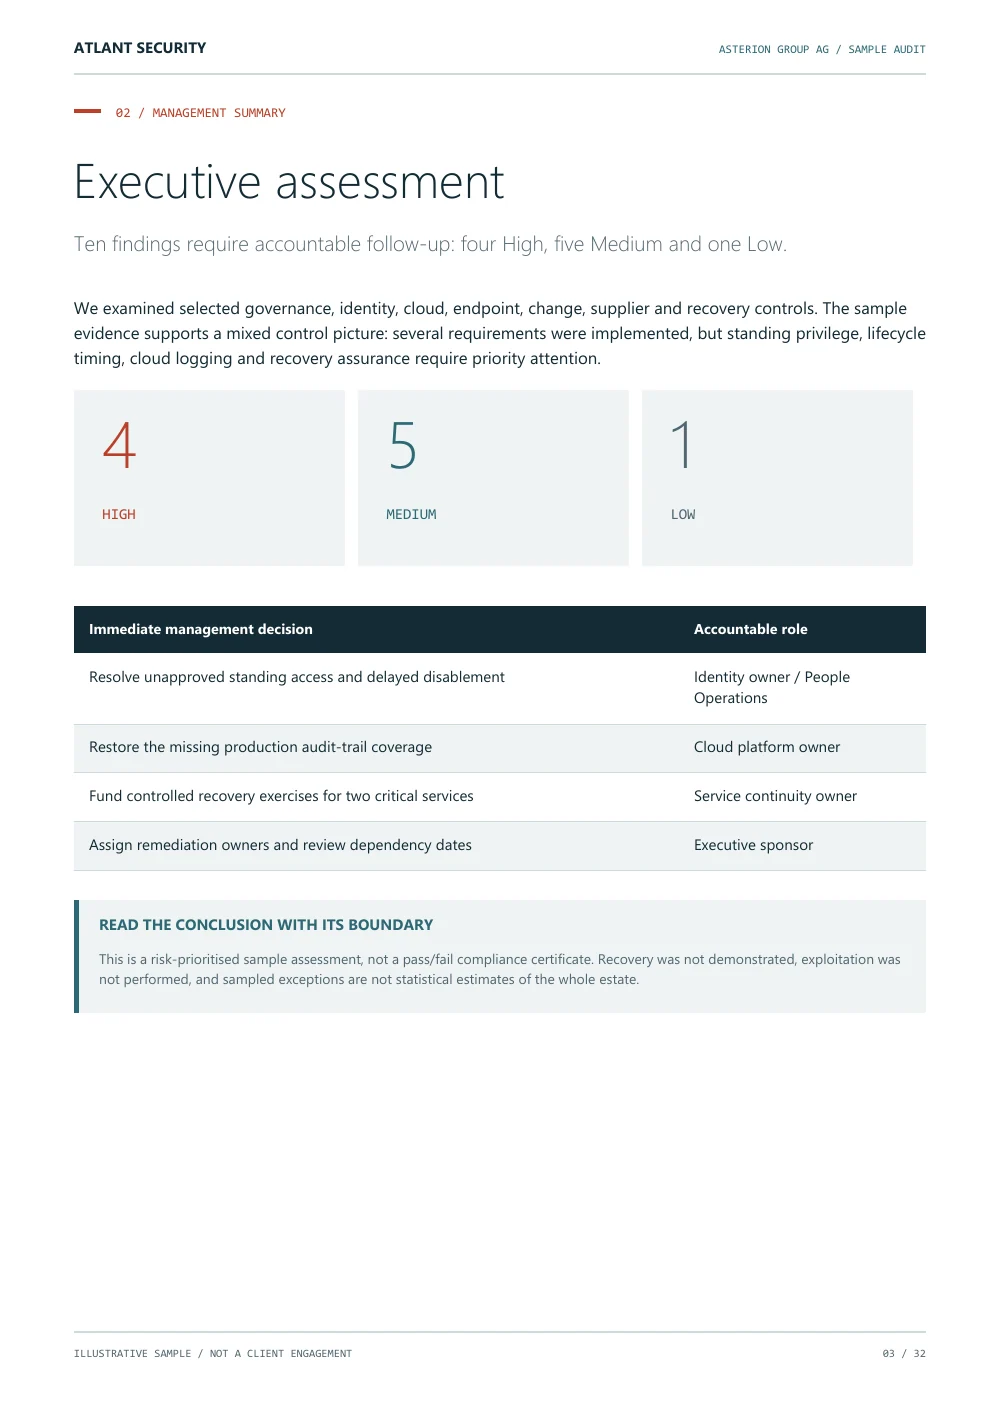
Zehn Feststellungen: vier mit hoher, fünf mit mittlerer und eine mit niedriger Priorität. Die Prioritäten betreffen dauerhafte Berechtigungen, die Deaktivierung von Konten, Cloud-Protokollierung und die Absicherung der Wiederherstellung.
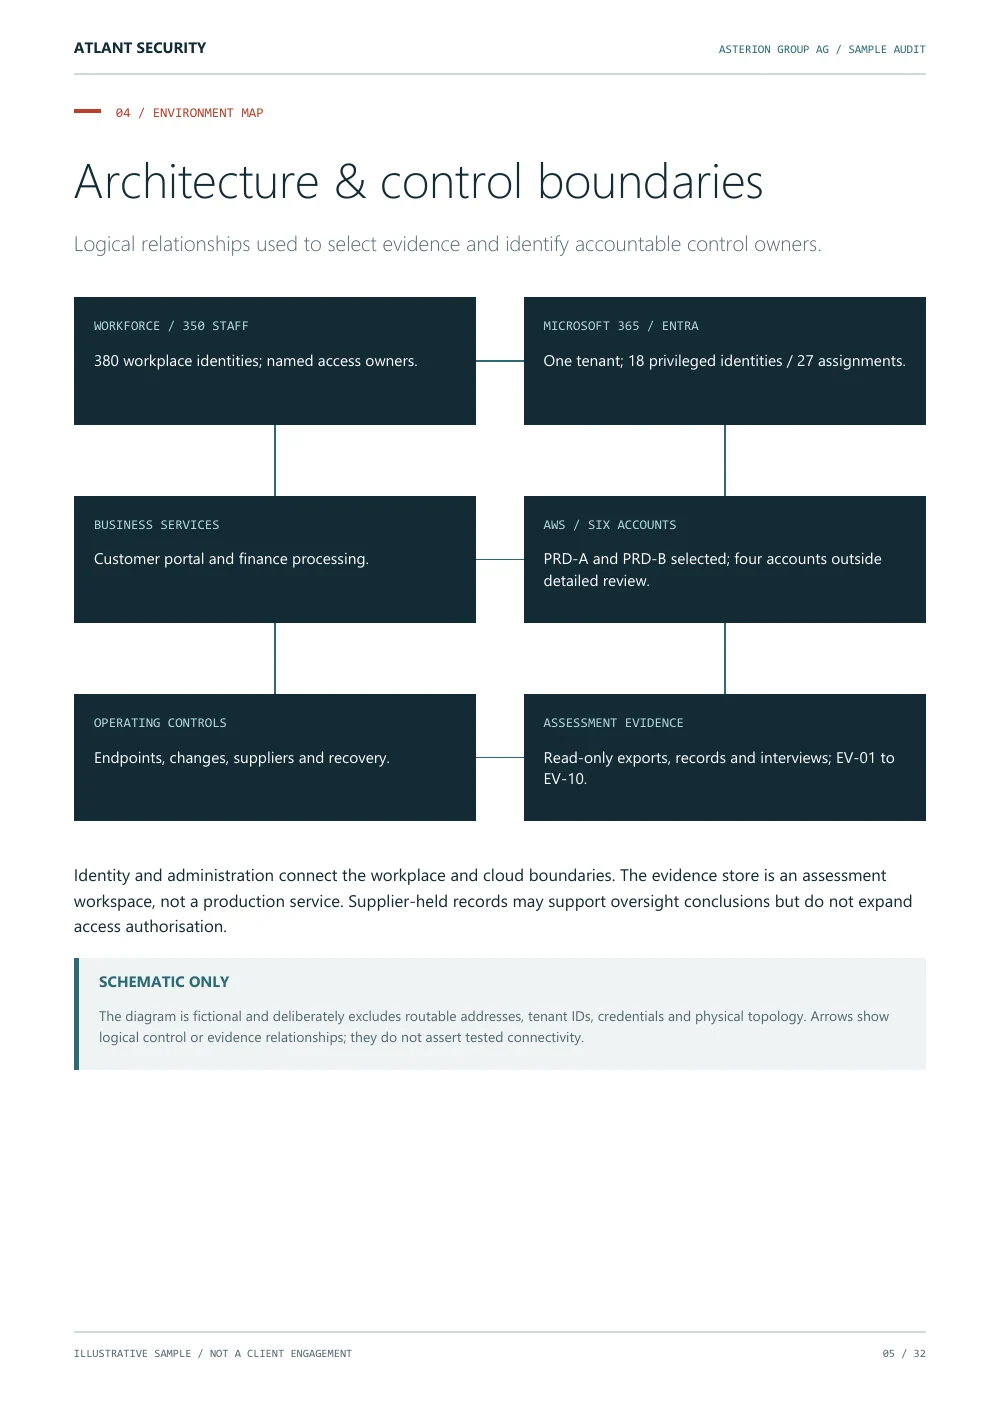
Eine logische Übersicht des Arbeitsplatzes, der Identitäten, der AWS-Konten, der kritischen Geschäftsdienste und der Nachweisgrenze der Prüfung.
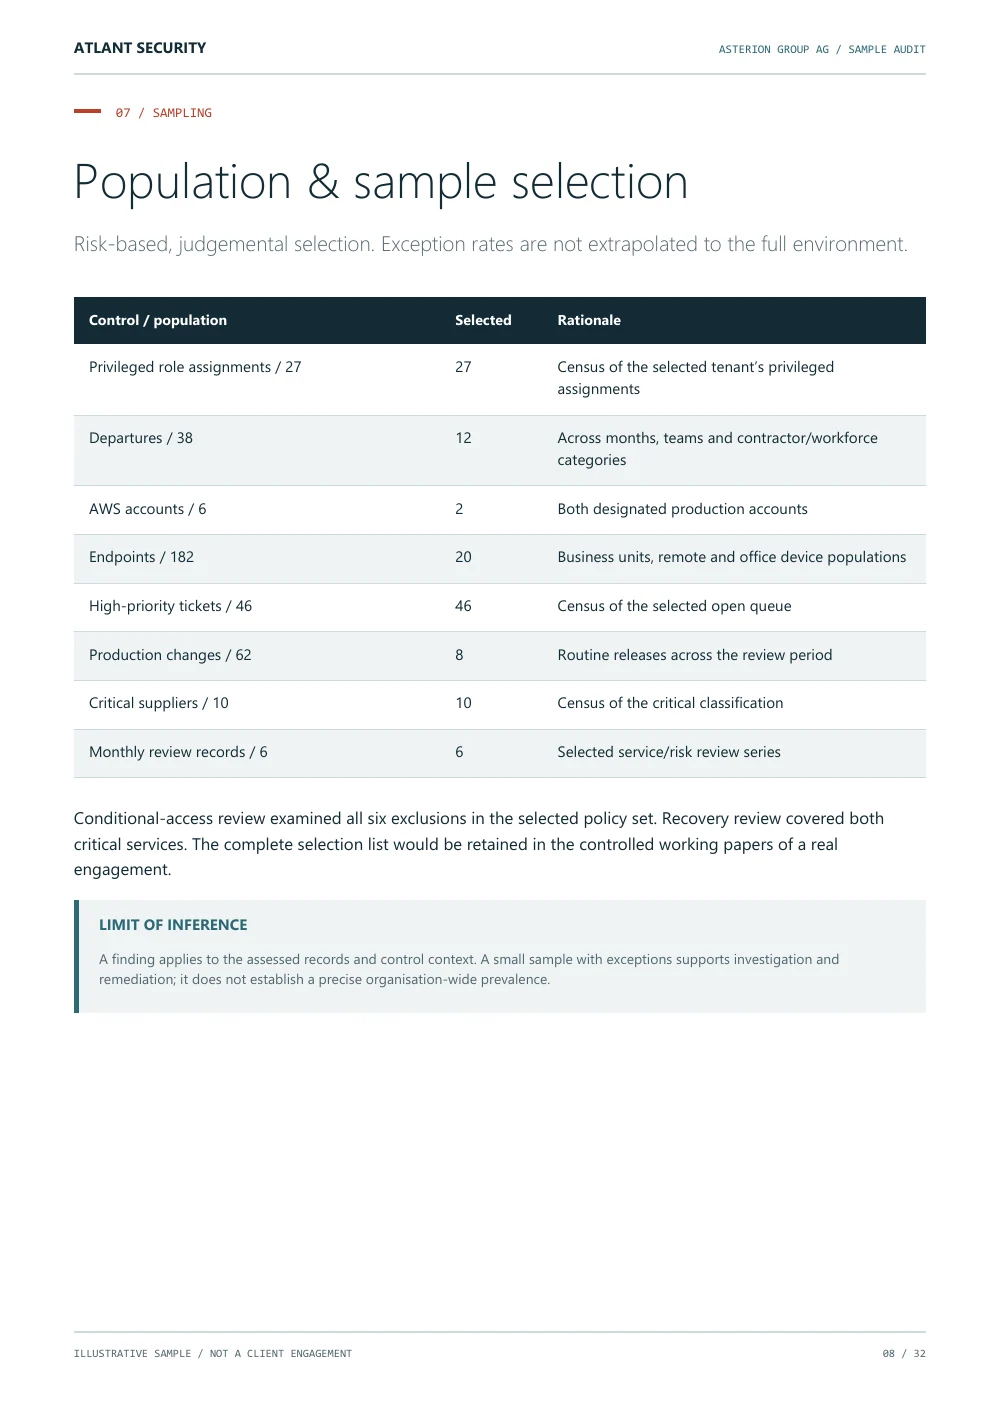
Die ausgewählten Grundgesamtheiten umfassen 27 Rollenzuweisungen, 12 von 38 Austritten, zwei von sechs Cloud-Konten und acht von 62 Produktionsänderungen. Bewertungsbasierte Stichproben werden nicht statistisch hochgerechnet.
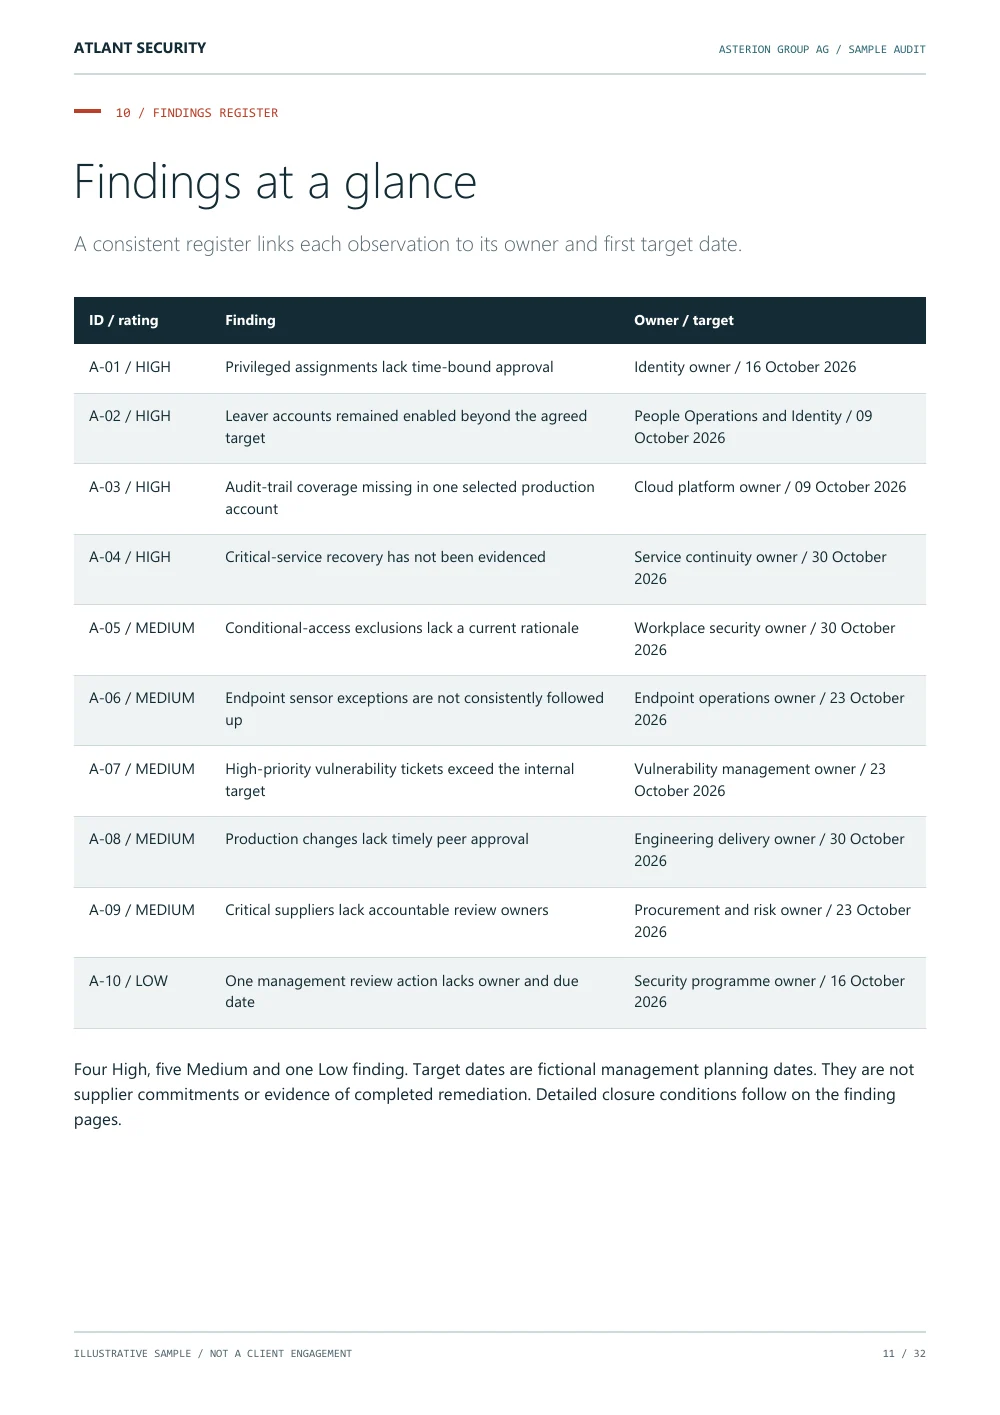
Das Feststellungsregister verknüpft jedes Problem mit seinem Schweregrad, der verantwortlichen Person und einem fiktiven Zieldatum für die Geschäftsleitung.
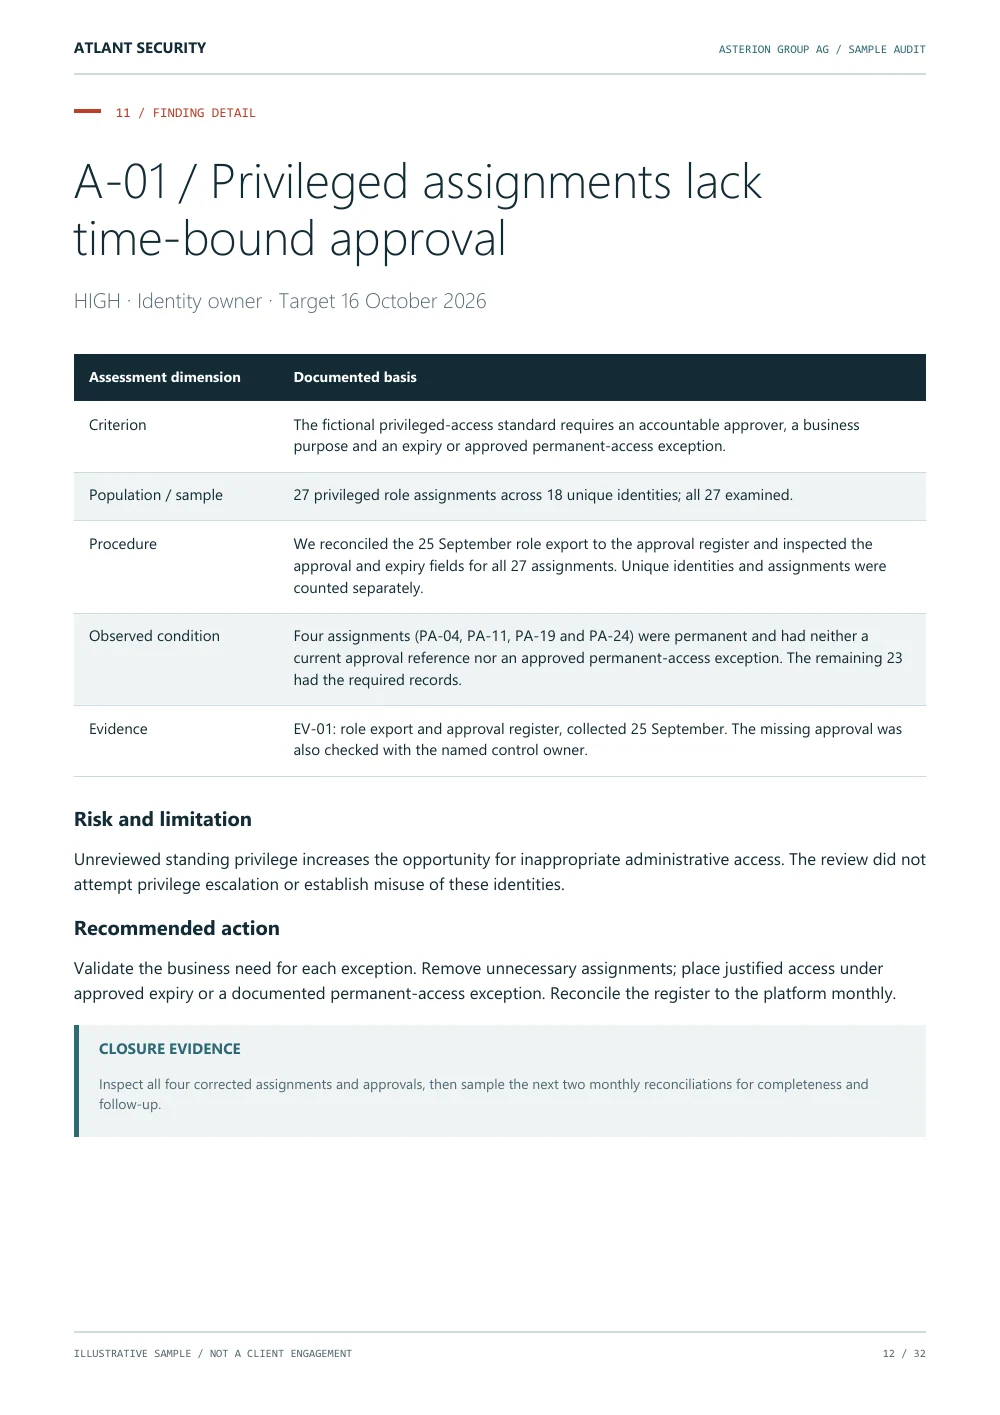
A-01 verfolgt vier Aufträge ohne aktuelle Genehmigung oder genehmigte Ausnahme für dauerhaften Zugriff bis zum Kriterium, Verfahren, Risiko, zur Empfehlung und zu den Abschlussbedingungen.
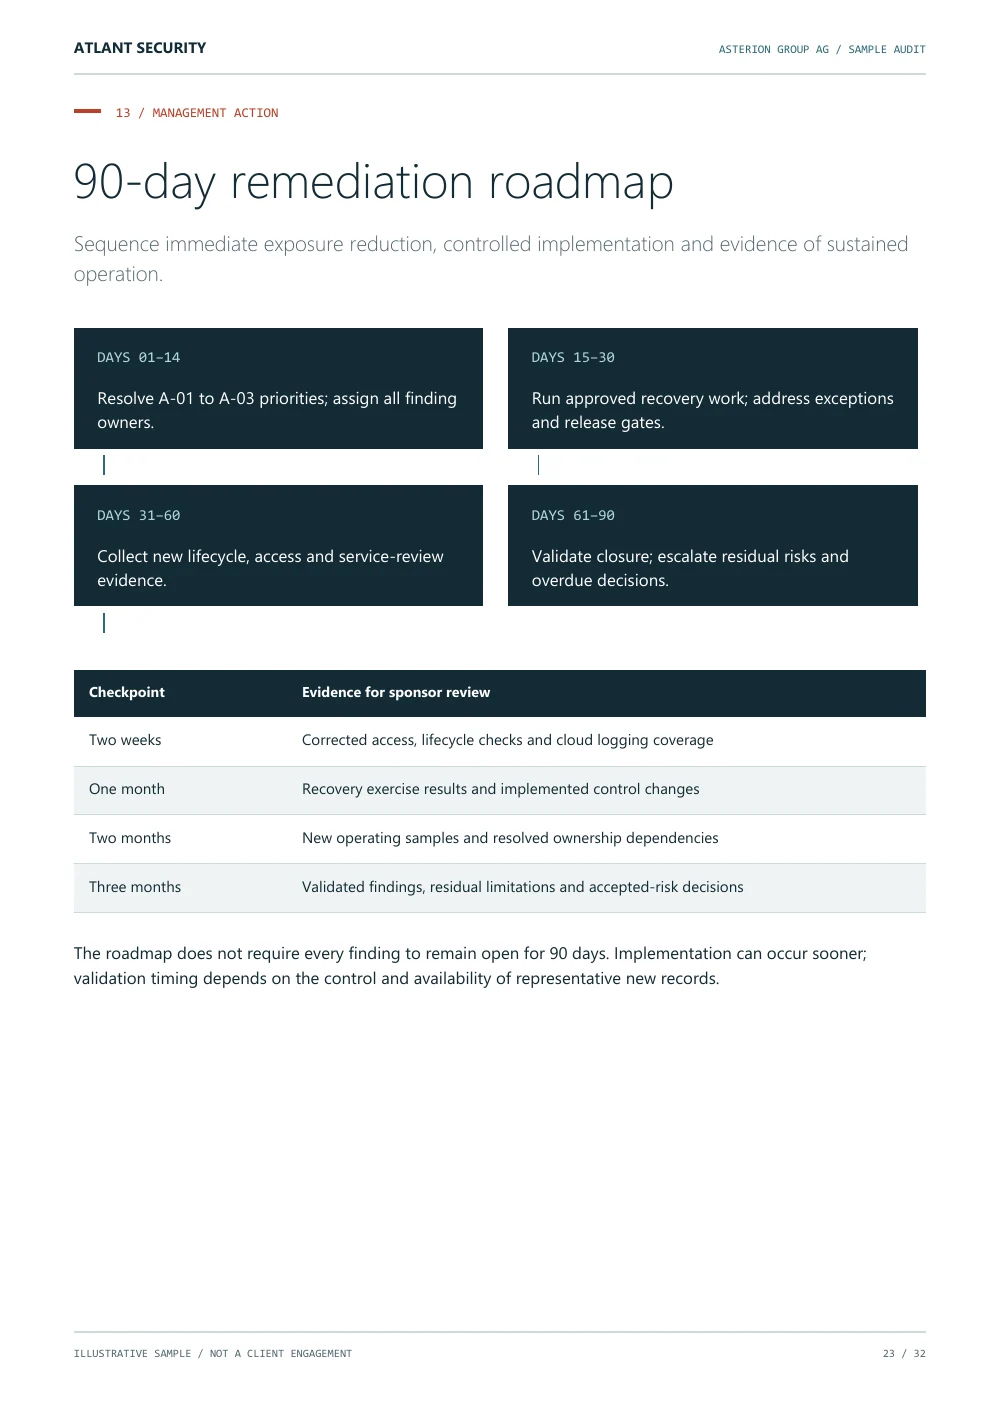
Der Fahrplan sieht unmittelbare Korrekturen, kontrollierte Wiederherstellungsarbeiten, neue Betriebsaufzeichnungen und Validierung in einer festgelegten Reihenfolge vor. Eine erledigte Aufgabe ist nicht dasselbe wie eine validierte Feststellung.
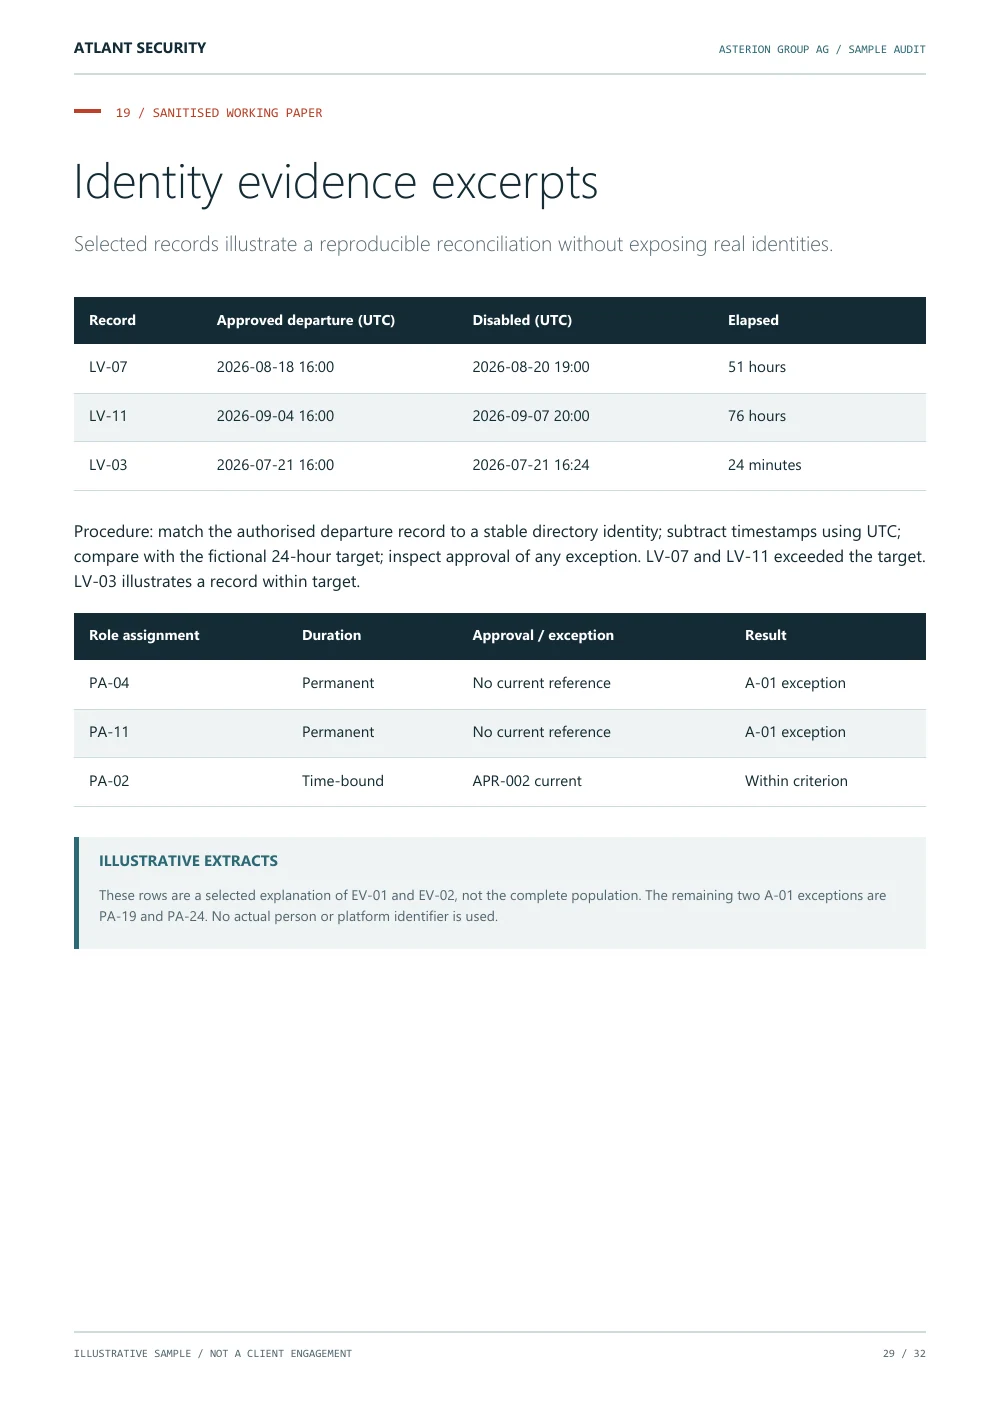
Bereinigte Beispieldatensätze zeigen zwei Verzögerungen bei der Deaktivierung von 51 und 76 Stunden gegenüber einer fiktiven Vorgabe von 24 Stunden sowie ausgewählte Datensätze zu privilegierten Zuweisungen.
ENDE DER VORSCHAU
Erhalten Sie alle zehn Feststellungen, das Nachweisverzeichnis, die Stellungnahme des Managements, die Einschränkungen und das Abschlussprotokoll.
Das vollständige Muster anzeigenDie ausgewählten Seitenbilder und Zusammenfassungen sind öffentlich. Das vollständige PDF ist nach dem untenstehenden Formular verfügbar.
FÜR KRITISCHE PRÜFUNGEN ENTWICKELT
Kriterien, Prüfzeitraum, Grundgesamtheiten, Stichprobenauswahl und dokumentierte Einschränkungen.
Zeitstempel zu Identitäten, privilegierte Zuweisungen, Cloud-Konfiguration und Freigabenachweise für Releases.
Risikobegründung, Empfehlungen, verantwortliche Personen und ausdrückliche Abschlussbedingungen.
Ein 90-Tage-Fahrplan, ein Verantwortlichkeitsmodell und eine beispielhafte Stellungnahme der Geschäftsführung.
IHRE AUSGABE DES MUSTERBERICHTS
Nutzen Sie das Beispiel, um die benötigten Nachweise, Berichte und Folgemaßnahmen zu besprechen.
Kostenloses PDF. Download-Link wird per E-Mail zugestellt.
Kein Newsletter-Abonnement.
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um einen Download-Link zu erhalten.
Geben Sie unten Ihre geschäftliche E-Mail-Adresse ein. Kostenlose E-Mail-Dienste werden nicht akzeptiert. Wir senden Ihnen einen privaten Link zum Herunterladen des PDFs, der 24 Stunden gültig ist.
Das Dokument zum Herunterladen und seine Vorschau sind auf Englisch.
Wir senden den Download-Link an die von Ihnen eingegebene Adresse. Der Link läuft nach 24 Stunden ab. Prüfen Sie Ihren Spam-Ordner, falls Sie die E-Mail nicht sehen, oder wenden Sie sich an unser Team.
Benötigen Sie ein alternatives Format? Kontaktieren Sie unser Team.
Nein. Die Asterion Group AG sowie sämtliche Aufzeichnungen, Feststellungen und Reaktionen sind fiktiv. Der Bericht veranschaulicht Bewertungs- und Berichterstattungsmethoden.
Nein. Sie veranschaulicht die Bewertung von Kontrollen und Nachweisen. Aktive technische Tests erfordern einen eigenen genehmigten Umfang und eigene Verfahren.
Eine abgegrenzte Kontrollprüfung bietet selbst weder Zertifizierung noch gesetzliche Prüfungsgewissheit oder ein allgemeingültiges Konformitätsurteil. Bestätigen Sie die genaue Anforderung vor der Beauftragung.
Ja. Laden Sie Ihre NDA oder RFP über das Kontaktformular oder im letzten Schritt der Kurzdarstellung hoch. Die Dokumente werden vom Team persönlich geprüft und nicht an eine KI gesendet.