
Rigueur de l’évaluation
Critères, période d’examen, populations, sélection des échantillons et limites consignées.
ATLANT SECURITY / RAPPORT D’AUDIT EXEMPLE
Consultez huit pages d’un rapport fictif d’audit de cybersécurité. Demandez le PDF de 32 pages par e-mail pour examiner les constats, les preuves et des exemples de mesures correctives.
Un audit de cybersécurité de 32 pages pour la société fictive Asterion Group AG. Découvrez comment les procédures, les dossiers échantillonnés et les éléments probants opérationnels donnent lieu à des constats sur lesquels votre équipe de direction peut agir.
32 pages · PDF consultable par recherche · Par Atlant Security
Organisation et évaluation fictives ; il ne s’agit pas d’une mission client.
UN RAPPORT QUE VOUS POUVEZ INTERROGER
Lisez la population et la sélection de l’échantillon. Examinez les procédures et les enregistrements expurgés. Suivez chaque constatation, de la situation observée à l’action recommandée et aux éléments probants nécessaires à sa clôture.
Toutes les organisations, tous les enregistrements et tous les résultats de ce rapport sont fictifs et présentés à titre d’illustration. Il montre une méthode de rédaction de rapport et ne correspond ni à une mission client achevée, ni à une certification, ni à une opinion d’audit légal.
AU CŒUR DE L’ÉVALUATION
Parcourez quelques pages, puis demandez
le rapport complet ci-dessous.
Audit fictif original des contrôles de cybersécurité. L’organisation, les éléments probants et les observations sont inventés ; aucune évaluation d’un client réel n’est revendiquée.
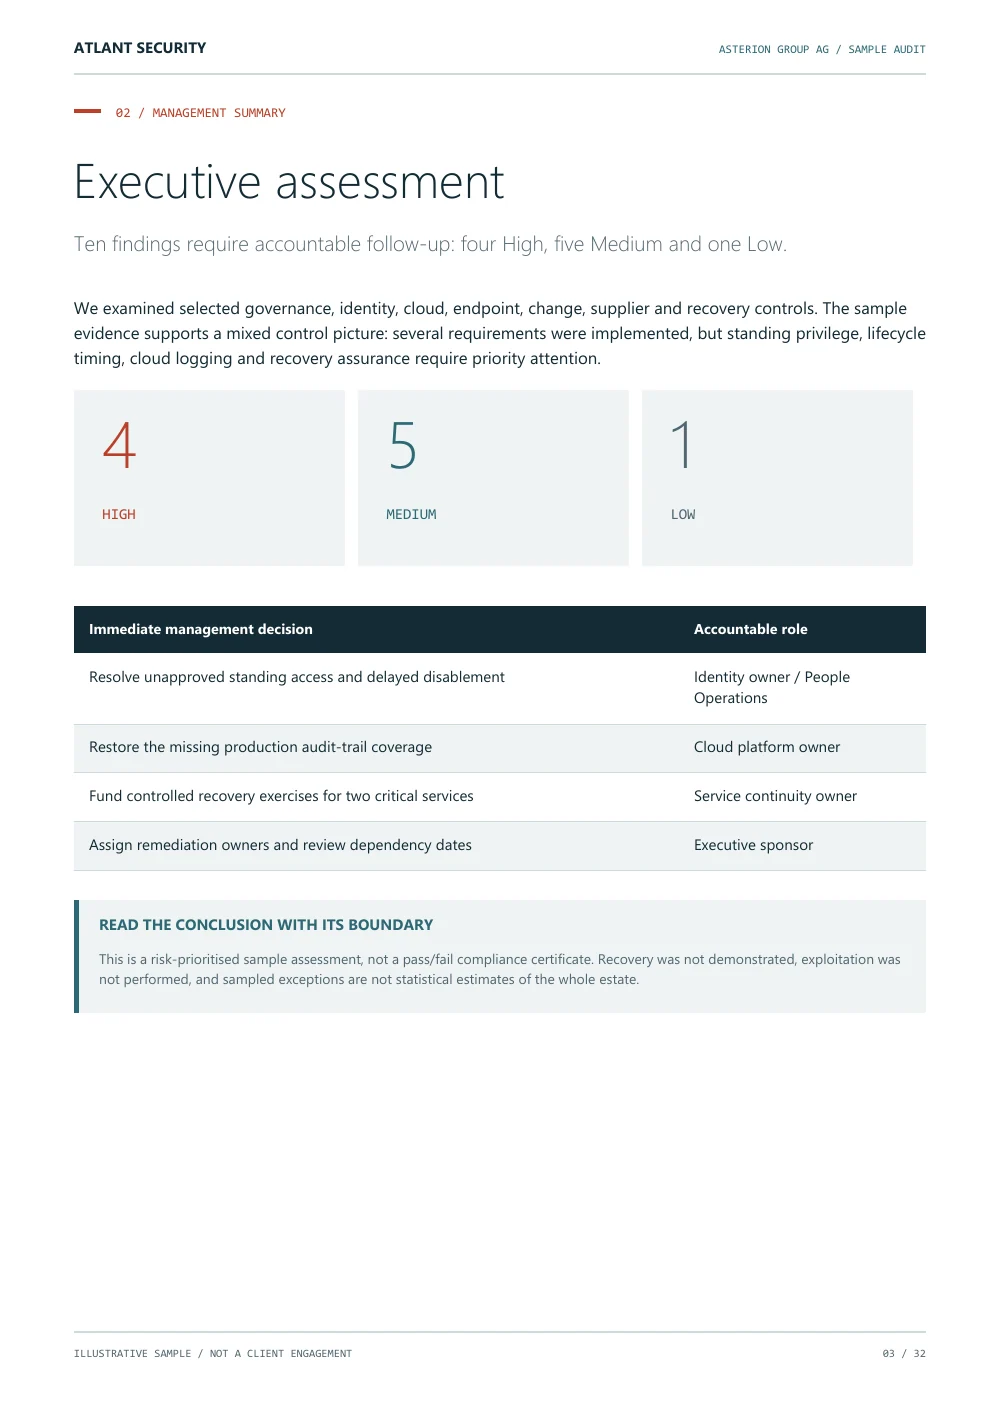
Dix constats : quatre de priorité élevée, cinq de priorité moyenne et un de priorité faible. Les priorités portent sur les privilèges permanents, la désactivation des comptes, la journalisation dans le cloud et l’assurance de la reprise.
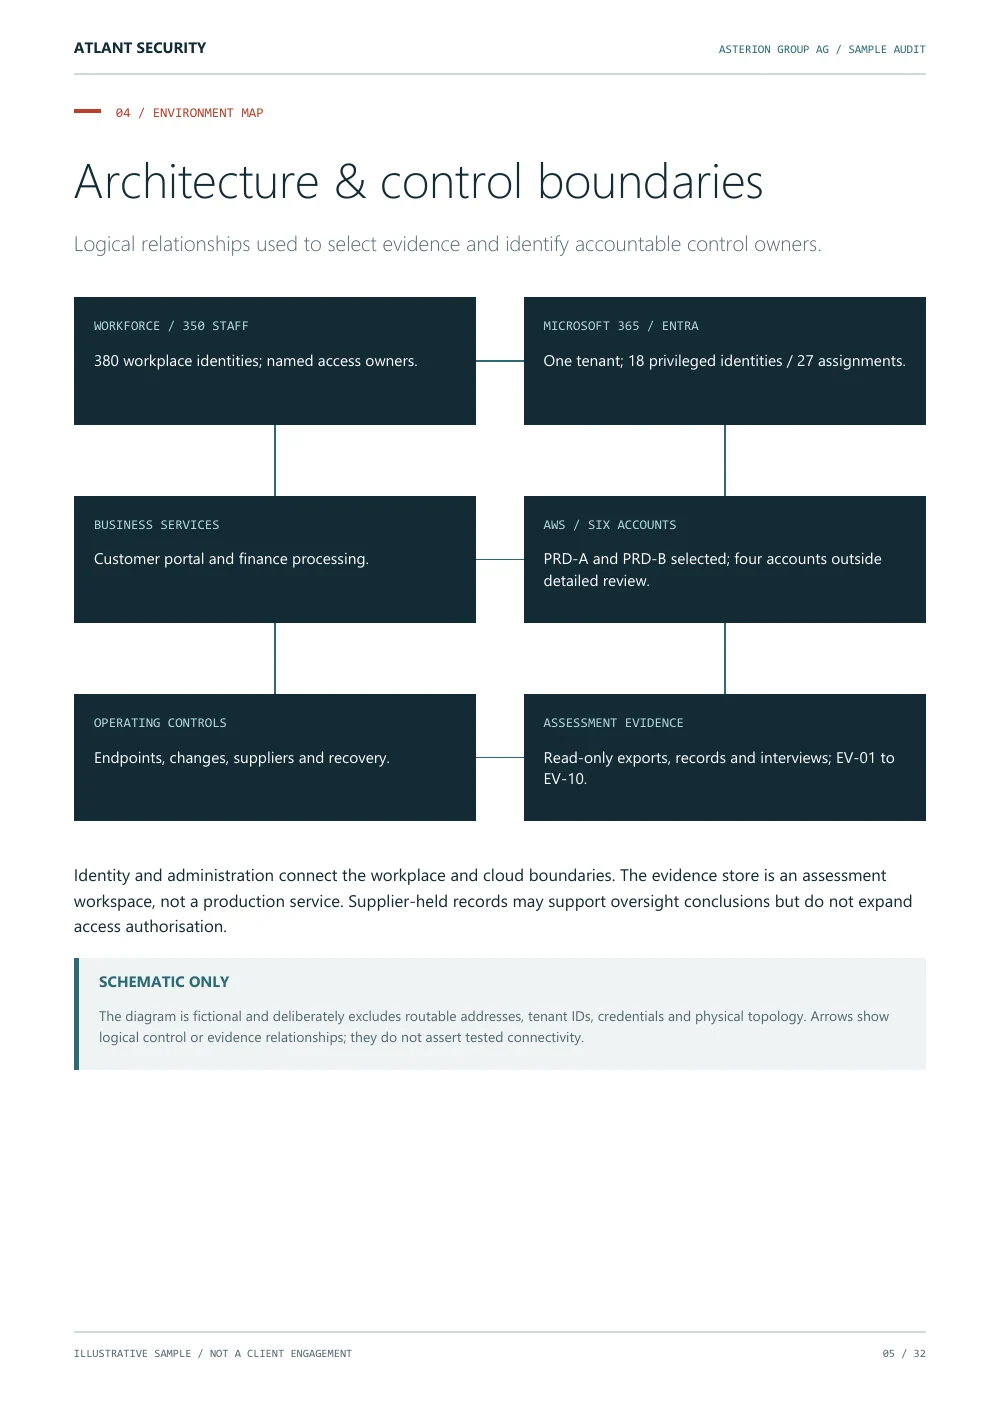
Une cartographie logique de l’environnement de travail, des identités, des comptes AWS, des services métier critiques et du périmètre des éléments probants de l’évaluation.
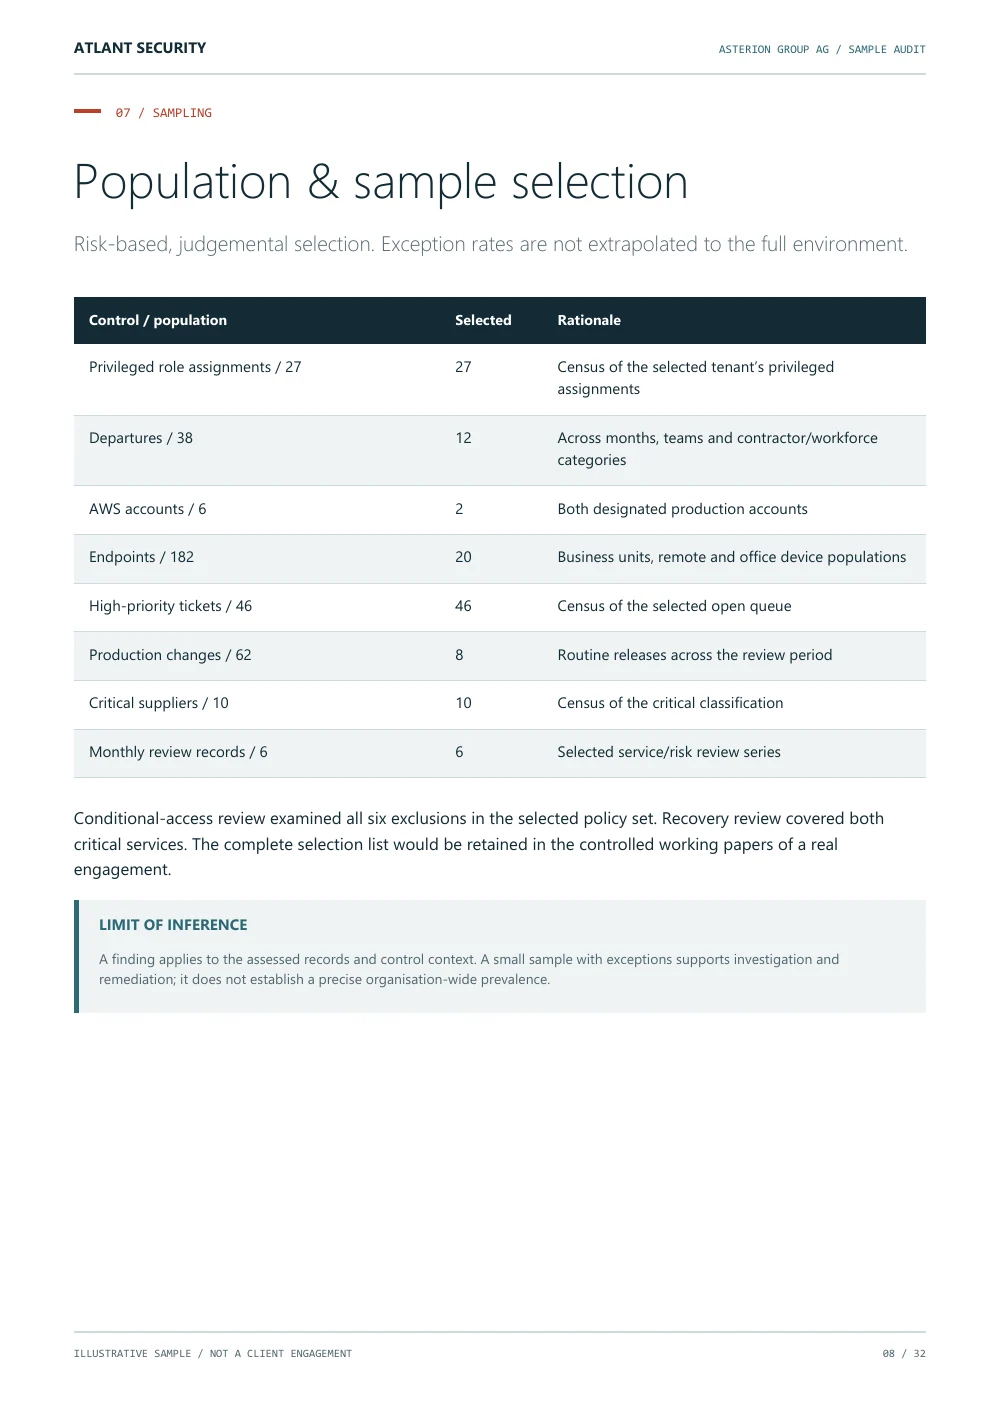
Les populations sélectionnées comprennent 27 attributions de rôles, 12 des 38 départs, deux des six comptes cloud et huit des 62 changements en production. Les échantillons fondés sur le jugement professionnel ne font pas l’objet d’une extrapolation statistique.
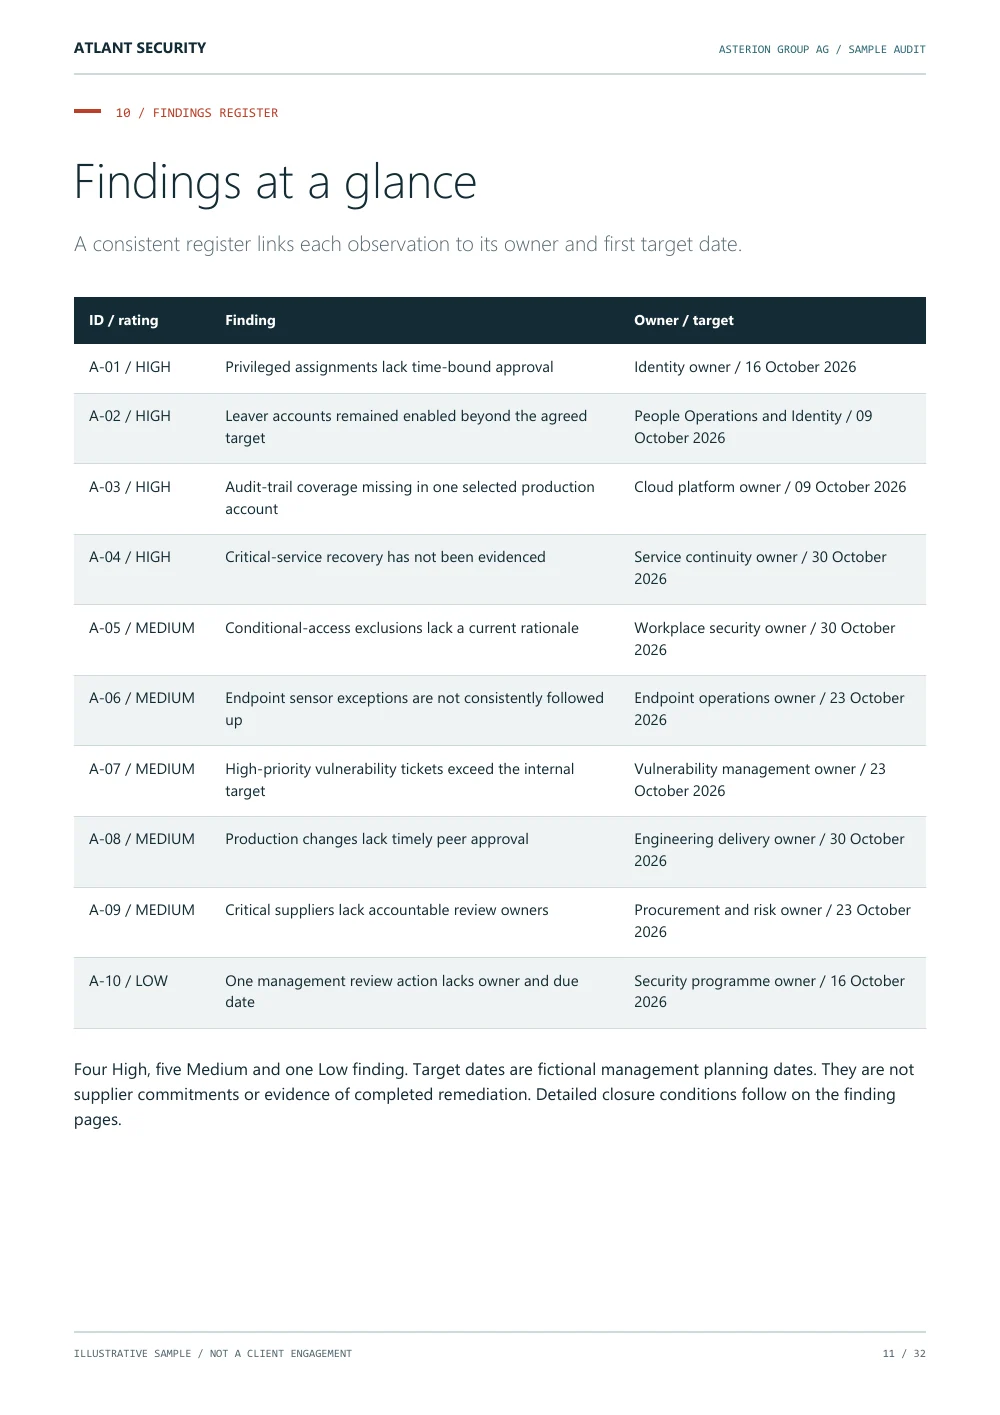
Le registre des constats relie chaque problème à son niveau de gravité, à son responsable et à une date cible fictive fixée par la direction.
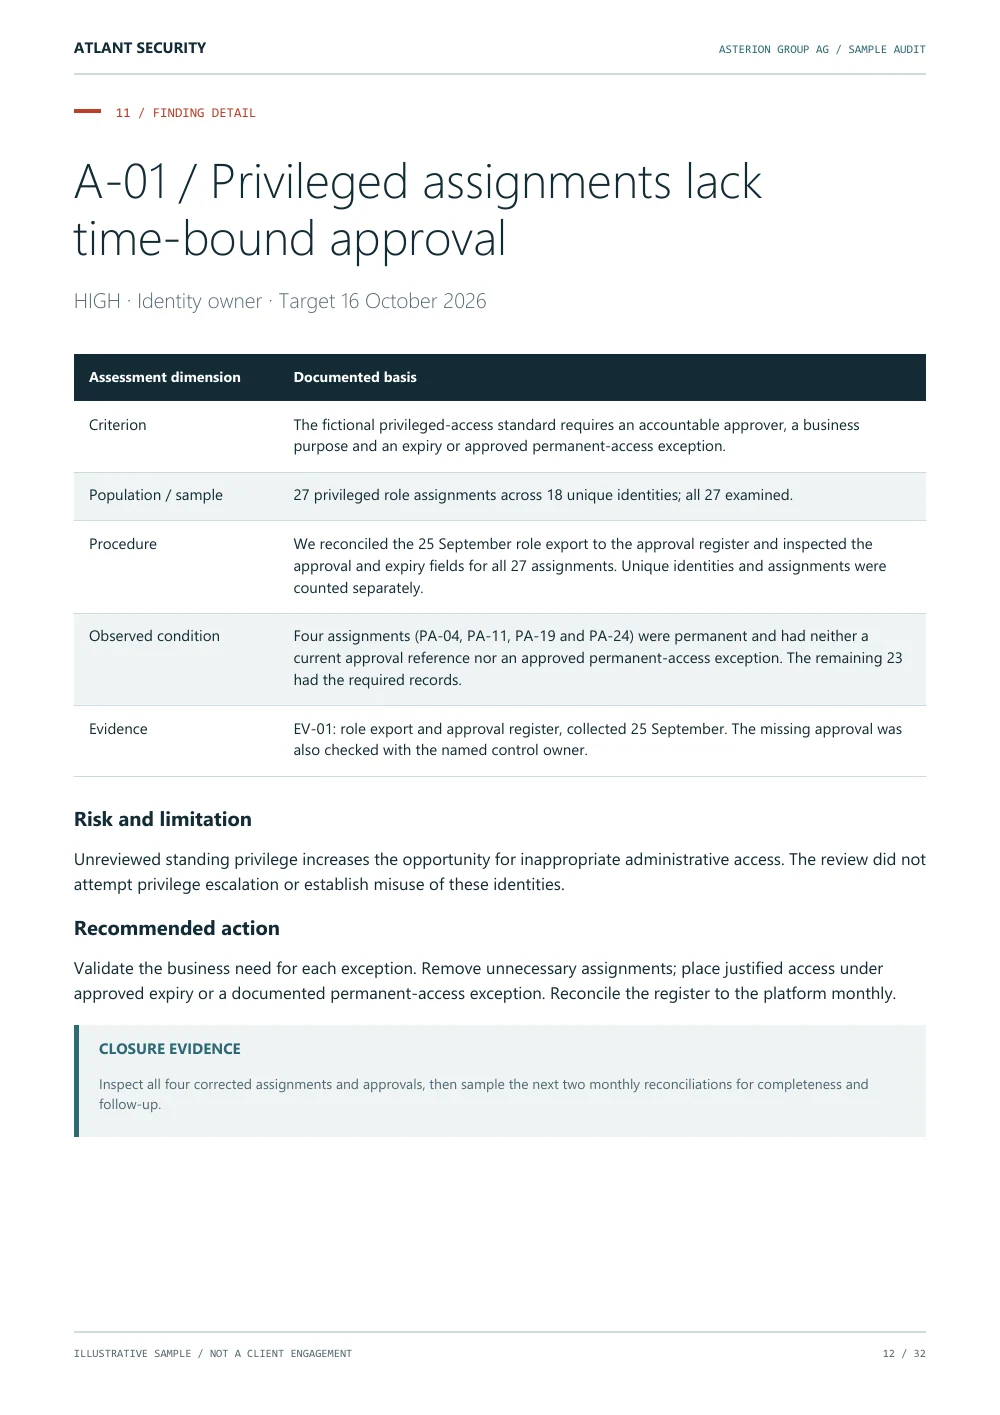
A-01 retrace quatre missions sans approbation en vigueur ni dérogation approuvée pour un accès permanent, jusqu’au critère, à la procédure, au risque, à la recommandation et aux conditions de clôture.
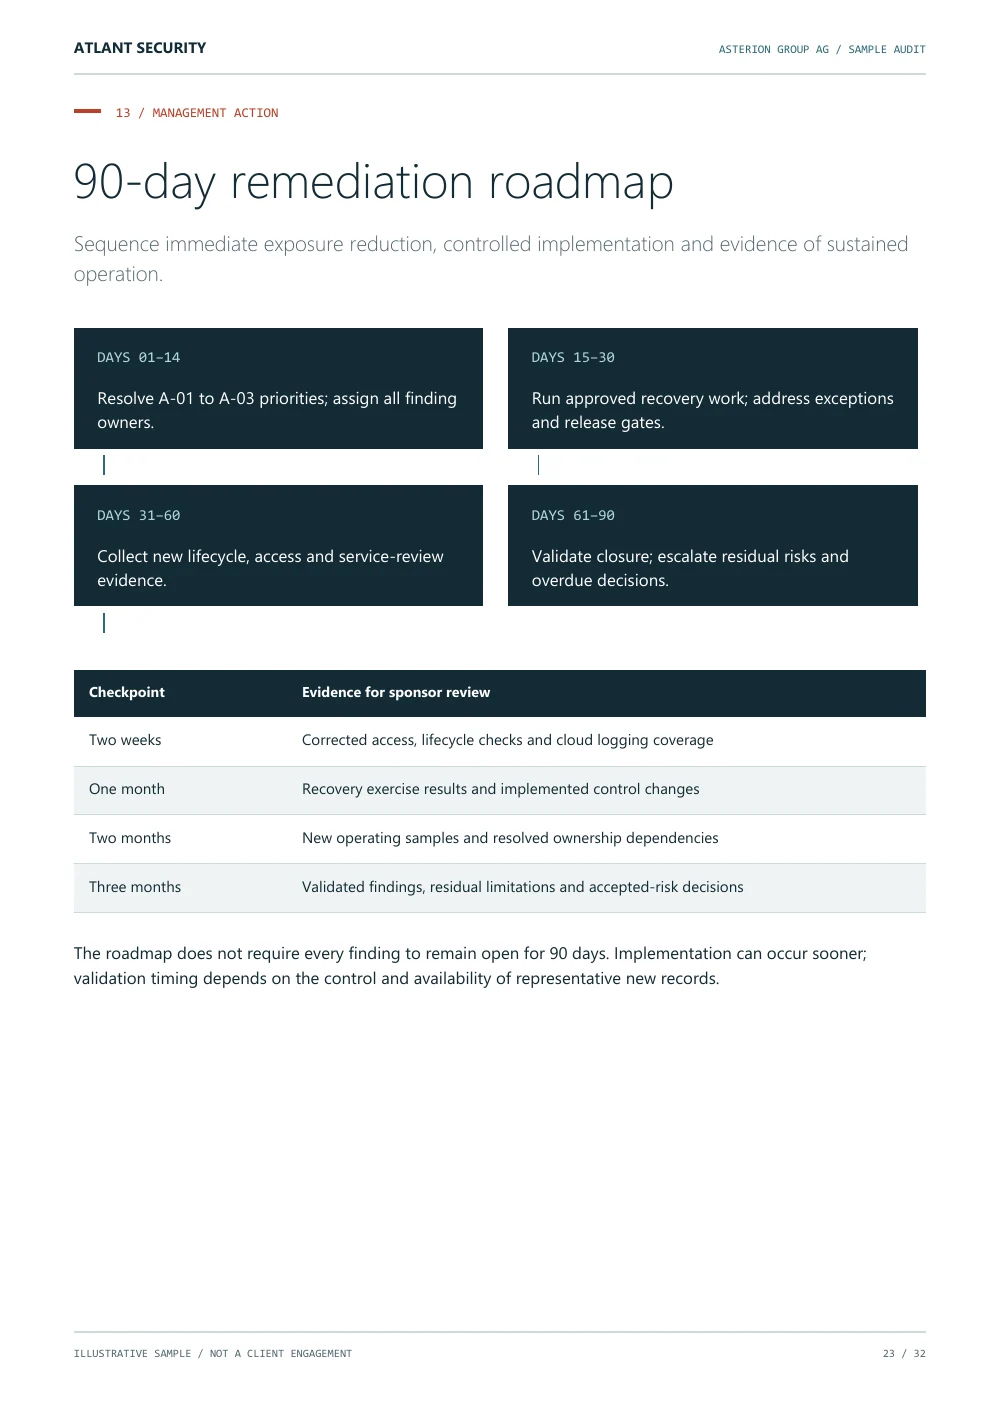
La feuille de route organise les corrections immédiates, les travaux de rétablissement contrôlé, les nouveaux enregistrements opérationnels et la validation. Une tâche terminée ne constitue pas un constat validé.
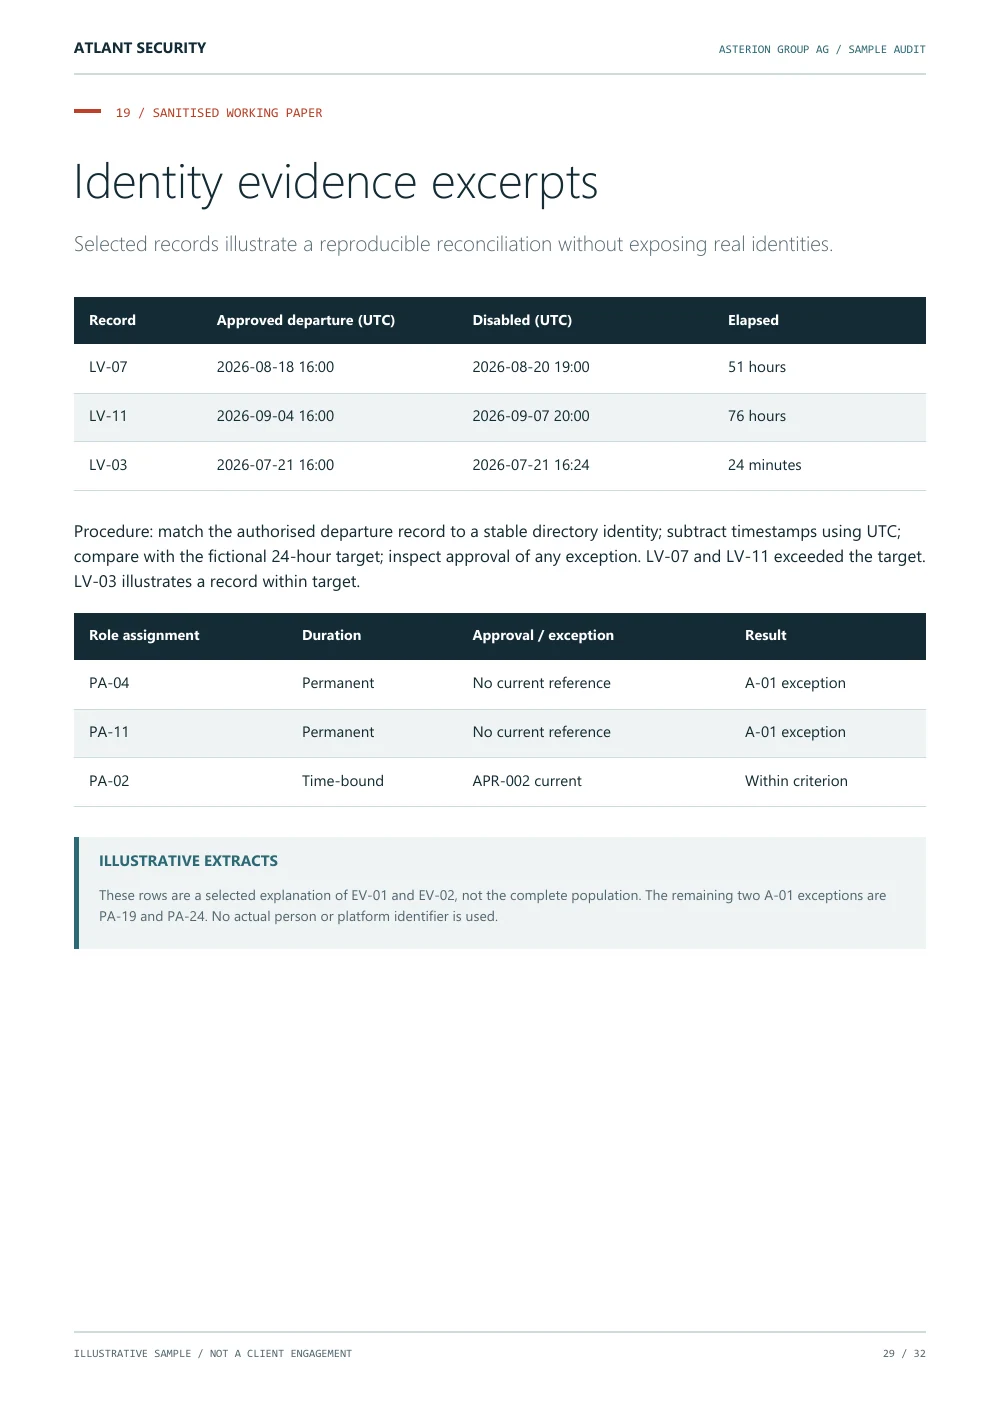
Des exemples d’enregistrements expurgés montrent deux retards de désactivation de 51 et 76 heures par rapport à une exigence fictive de 24 heures, ainsi que certains enregistrements d’attributions privilégiées.
FIN DE L’APERÇU
Obtenez les dix constats, le registre des preuves, la réponse de la direction, les limites et le protocole de clôture.
Afficher l’exemple completLes images et les résumés des pages sélectionnées sont publics. Le PDF complet est disponible après le formulaire ci-dessous.
CONÇU POUR UN EXAMEN CRITIQUE
Critères, période d’examen, populations, sélection des échantillons et limites consignées.
Horodatages des identités, attributions de privilèges, configuration cloud et enregistrements d’approbation des versions.
Justification des risques, recommandations, responsables et conditions explicites de clôture.
Une feuille de route sur 90 jours, un modèle de responsabilités et un exemple de réponse de la direction.
VOTRE EXEMPLAIRE DU RAPPORT FICTIF
Utilisez l’exemple pour discuter des éléments probants, des rapports et du suivi dont vous avez besoin.
PDF gratuit. Lien de téléchargement envoyé par e-mail.
Aucun abonnement à la newsletter.
Saisissez votre adresse e-mail professionnelle pour recevoir un lien de téléchargement.
Saisissez ci-dessous votre adresse e-mail professionnelle. Les services de messagerie gratuits ne sont pas acceptés. Nous vous enverrons un lien privé pour télécharger le PDF, valable 24 heures.
Le document à télécharger et son aperçu sont en anglais.
Nous vous enverrons le lien de téléchargement à l’adresse que vous avez saisie. Il expire au bout de 24 heures. Si vous ne voyez pas le message, vérifiez votre dossier de courriers indésirables ou contactez notre équipe.
Vous souhaitez un autre format ? Contactez notre équipe.
Non. Asterion Group AG ainsi que tous les enregistrements, constats et réponses sont fictifs. Le rapport illustre les méthodes d’évaluation et de compte rendu.
Non. Il présente l’évaluation des contrôles et des preuves. Les tests techniques actifs nécessitent un périmètre et des procédures autorisés distincts.
Une évaluation des contrôles à périmètre défini ne fournit pas à elle seule de certification, d’assurance légale ou d’avis universel de conformité. Confirmez l’exigence précise avant de commander les travaux.
Oui. Téléversez votre accord de confidentialité ou votre demande de proposition dans le formulaire de contact ou à la dernière étape du récapitulatif. L’équipe examinera les documents directement ; ils ne seront pas transmis à une IA.