
Disziplin bei der Bewertung
Criterios, periodo de revisión, poblaciones, selección de muestras y limitaciones documentadas.
ATLANT SECURITY / INFORME DE AUDITORÍA DE MUESTRA
Consulte ocho páginas de un informe ficticio de auditoría de ciberseguridad. Solicite por correo electrónico el PDF de 32 páginas para examinar los hallazgos, las evidencias y los ejemplos de medidas correctivas.
Una auditoría de ciberseguridad de 32 páginas para la empresa ficticia Asterion Group AG. Vea cómo los procedimientos, los registros muestreados y las evidencias operativas se convierten en hallazgos sobre los que su equipo directivo puede actuar.
32 páginas · PDF con búsqueda de texto · Por Atlant Security
Organización y evaluación ficticias; no es un trabajo para un cliente.
UN INFORME QUE PUEDE EXAMINAR A FONDO
Lea la población y la selección de la muestra. Examine los procedimientos y los registros depurados. Siga cada hallazgo desde la condición observada hasta la medida recomendada y las evidencias necesarias para su cierre.
Todas las organizaciones, los registros y los resultados de este informe son ficticios y se incluyen únicamente a efectos ilustrativos. El informe muestra una metodología de elaboración de informes; no representa un encargo completado para un cliente, una certificación ni una opinión de auditoría legal.
DENTRO DE LA EVALUACIÓN
Consulte algunas páginas y solicite
el informe completo más abajo.
Auditoría ficticia original de controles de ciberseguridad. La organización, las evidencias y las observaciones son inventadas; no se afirma que se haya evaluado a ningún cliente real.
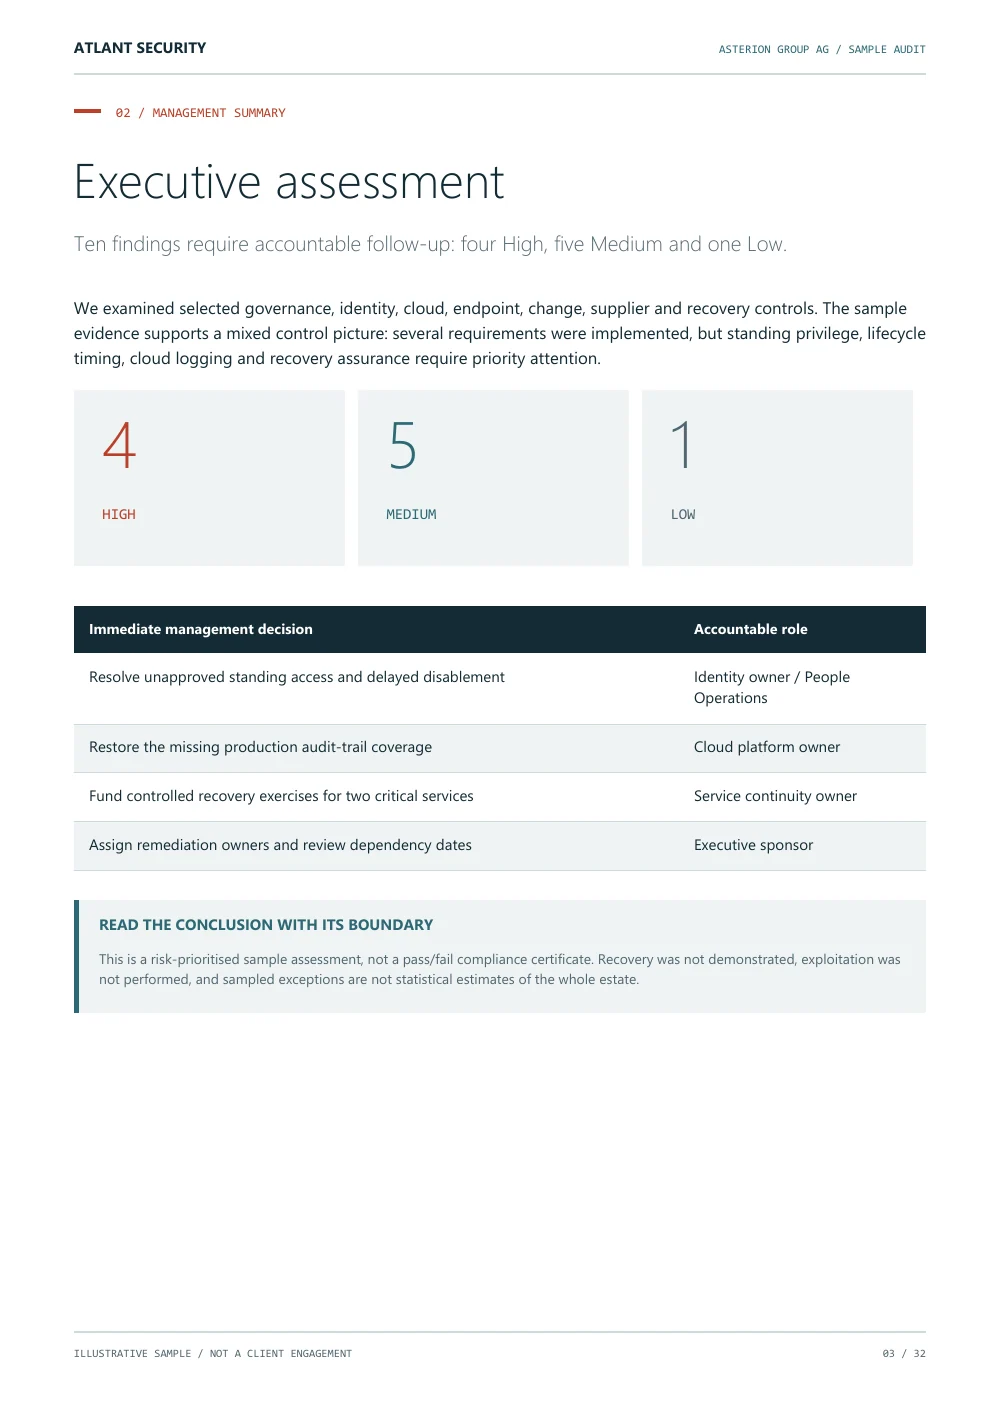
Diez hallazgos: cuatro de nivel alto, cinco medio y uno bajo. Las prioridades abarcan los privilegios permanentes, la desactivación de cuentas, el registro en la nube y las garantías de recuperación.
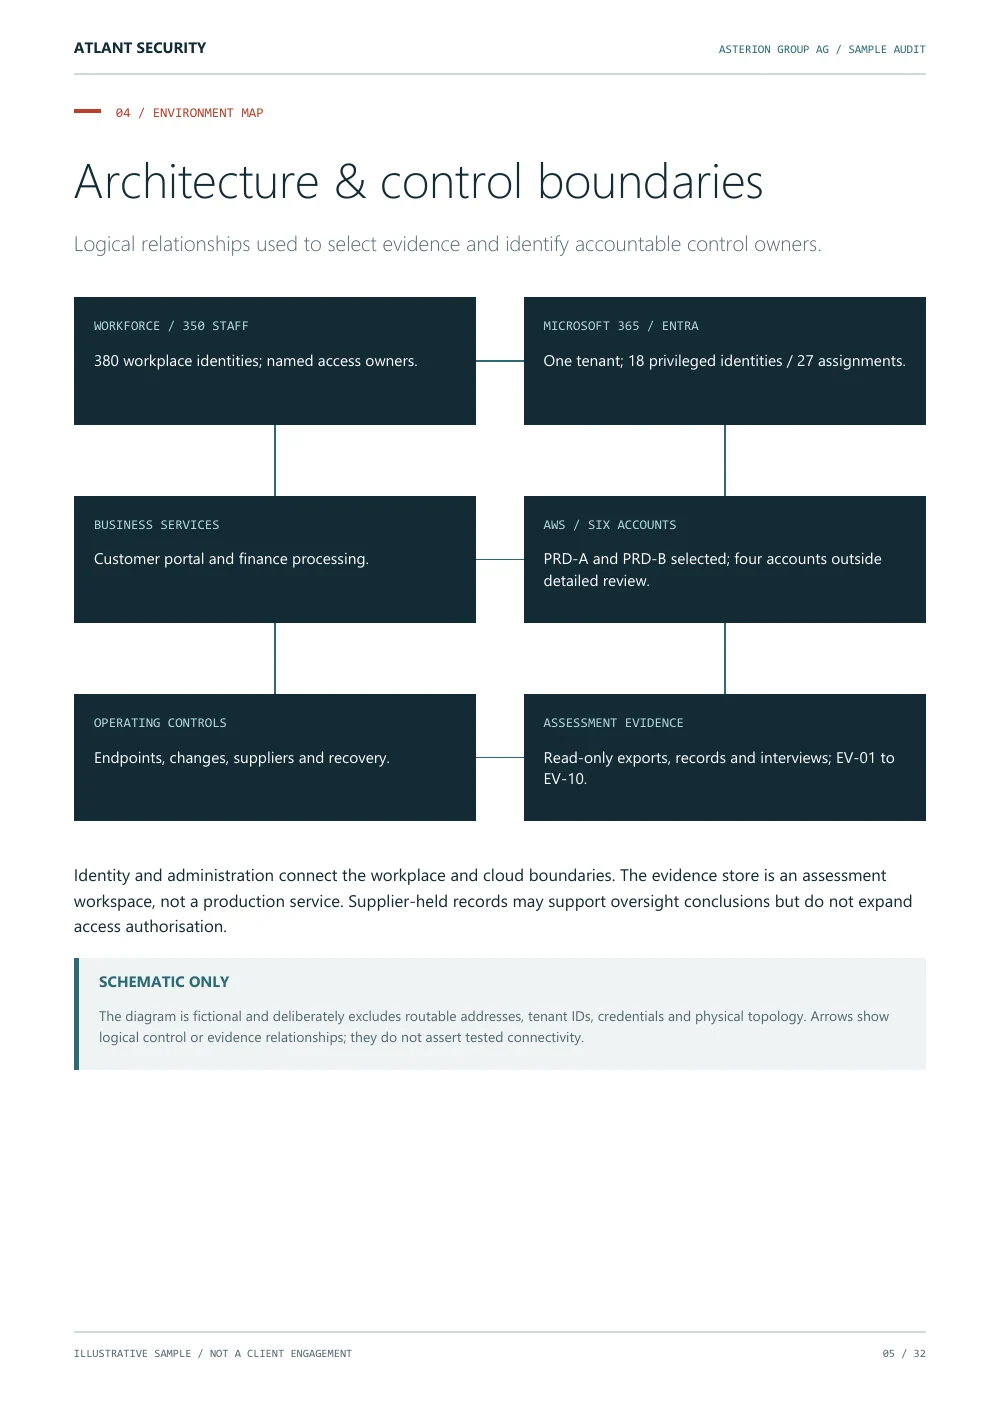
Un mapa lógico del entorno de trabajo, las identidades, las cuentas de AWS, los servicios empresariales críticos y el límite de las evidencias de evaluación.
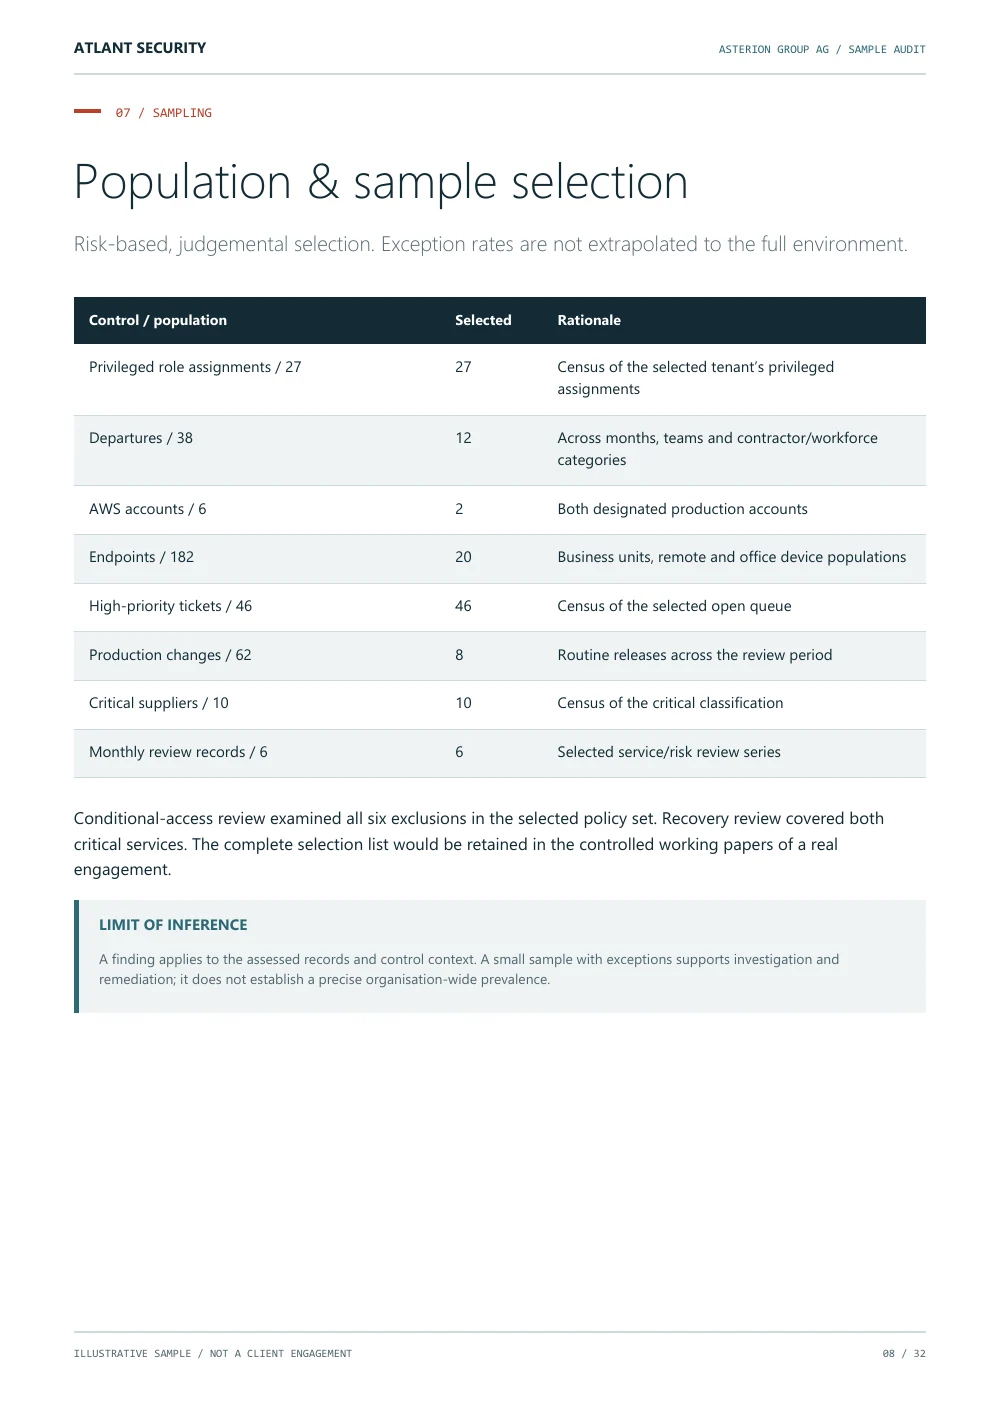
Las poblaciones seleccionadas incluyen 27 asignaciones de roles, 12 de las 38 bajas, dos de las seis cuentas en la nube y ocho de los 62 cambios en producción. Las muestras basadas en el juicio profesional no se extrapolan estadísticamente.
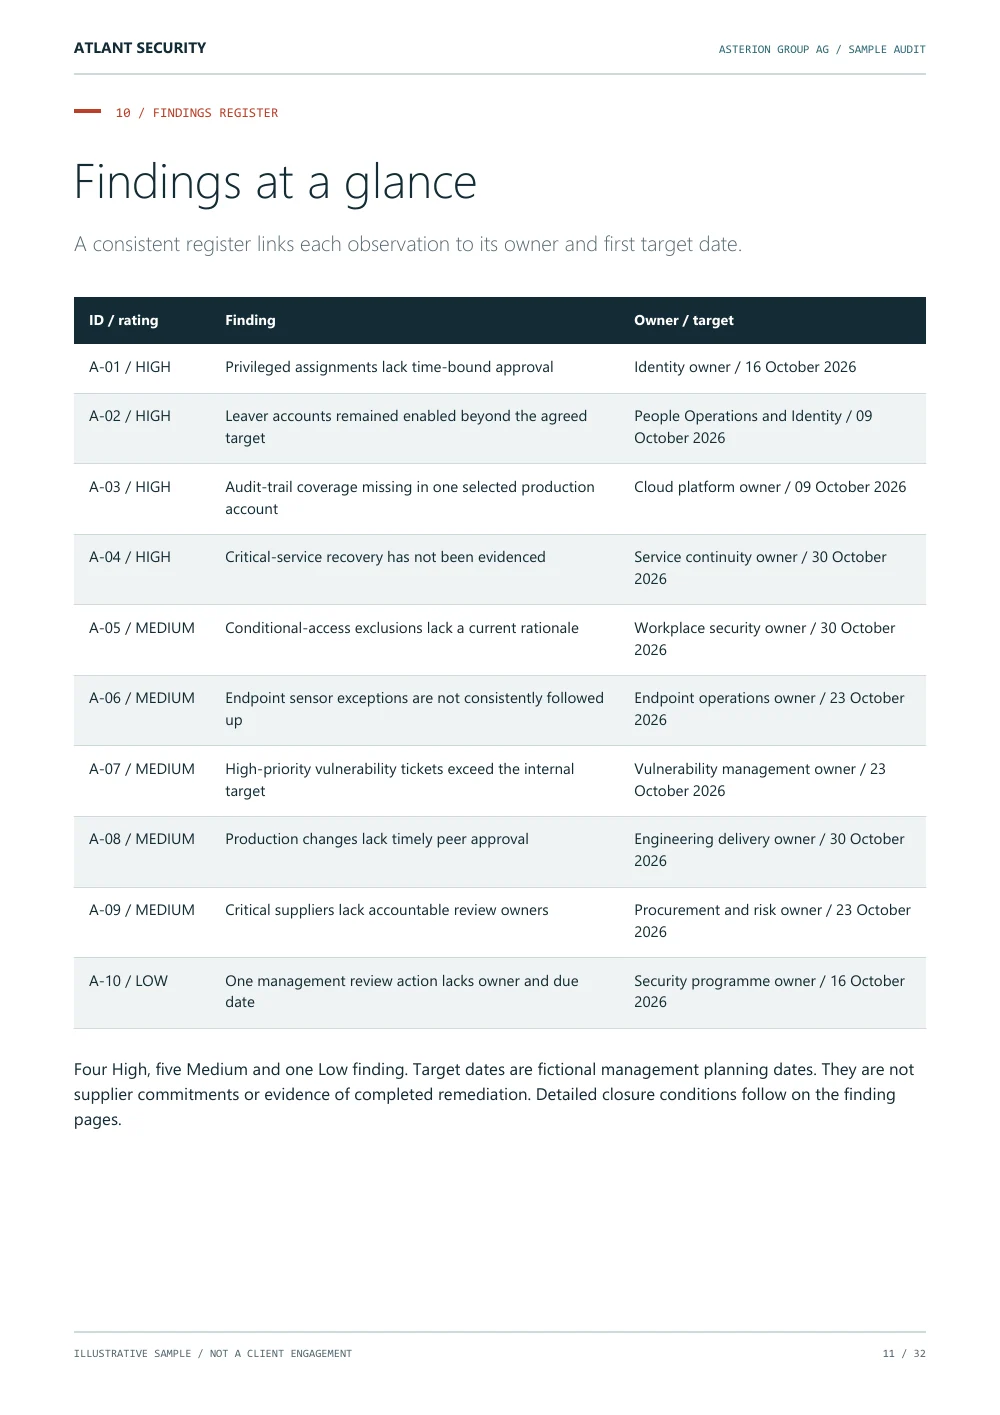
El registro de hallazgos vincula cada problema con su nivel de gravedad, la persona responsable y una fecha objetivo ficticia fijada por la dirección.
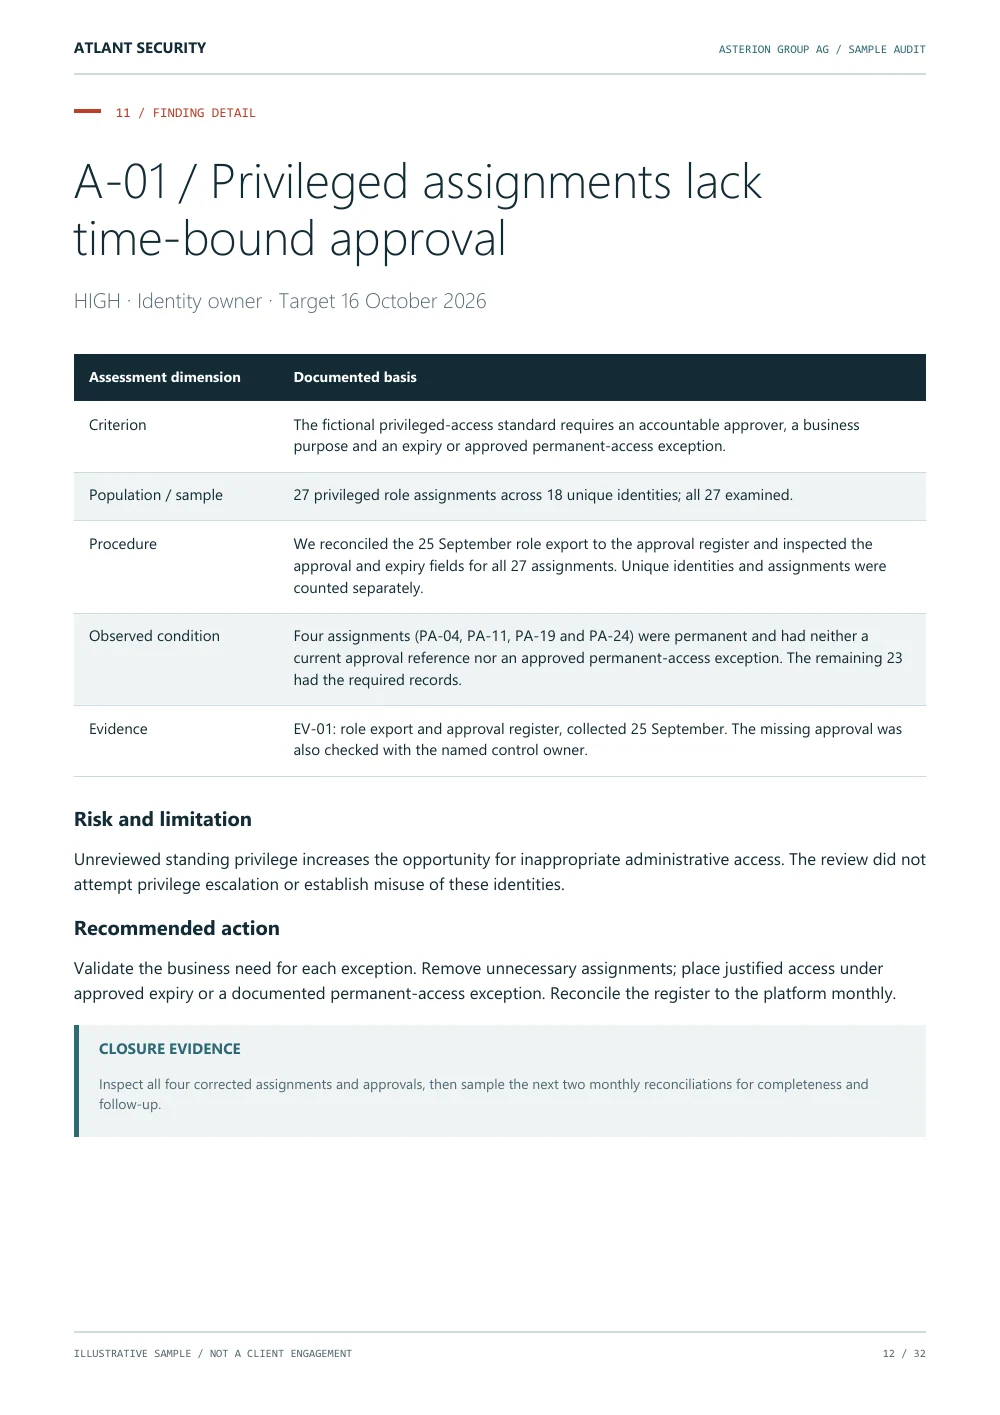
A-01 traza cuatro encargos sin autorización vigente ni excepción aprobada de acceso permanente hasta el criterio, el procedimiento, el riesgo, la recomendación y las condiciones de cierre.
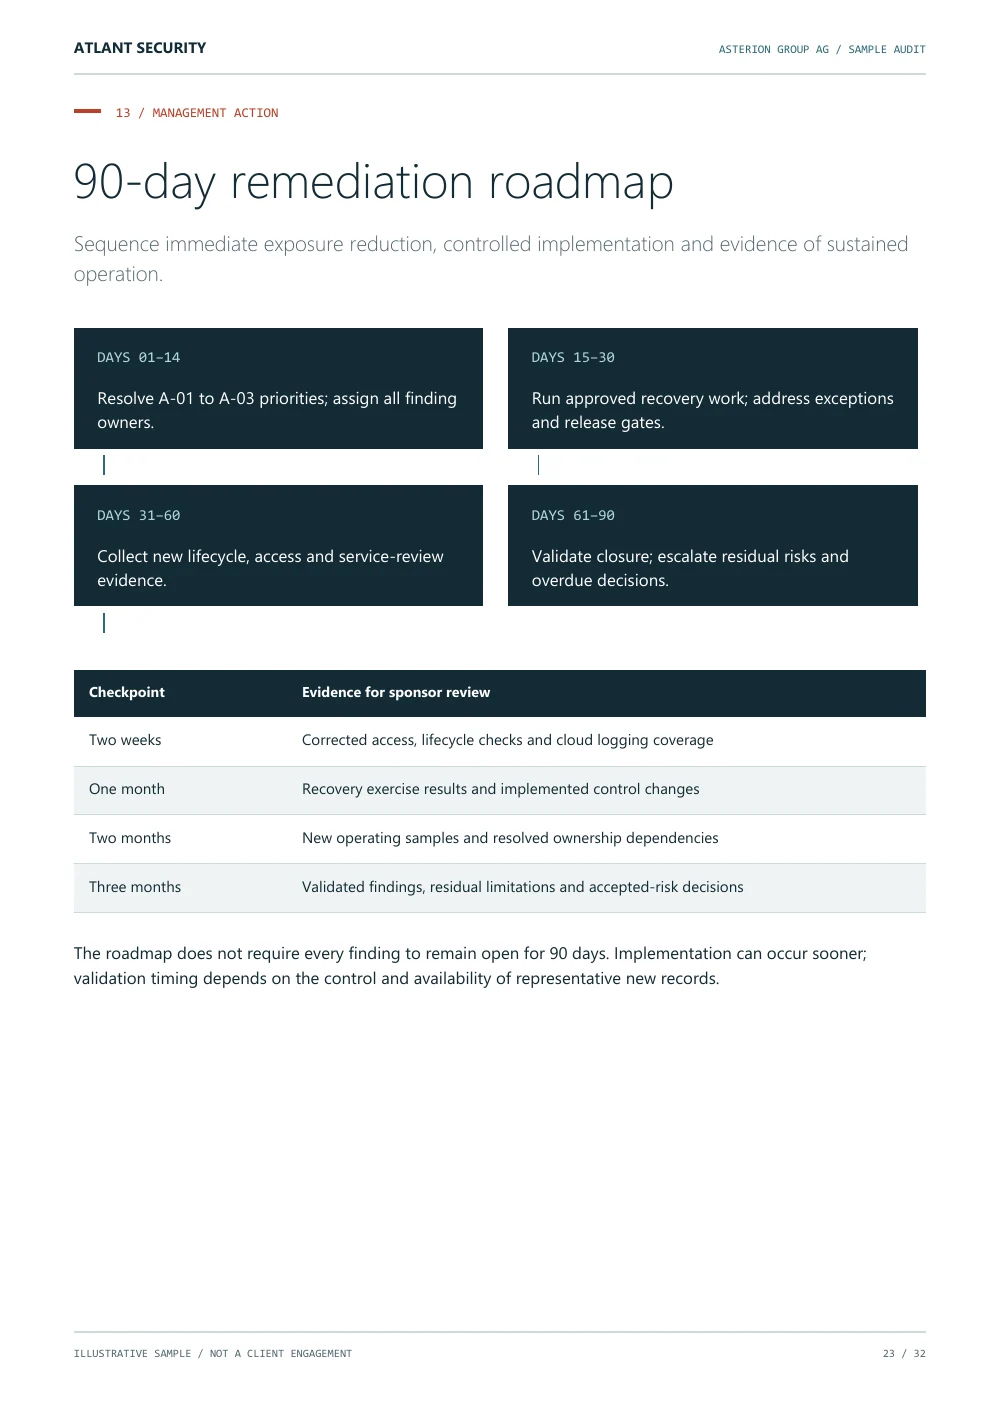
La hoja de ruta secuencia las correcciones inmediatas, las tareas de recuperación controlada, los nuevos registros operativos y la validación. Una tarea completada no equivale a un hallazgo validado.
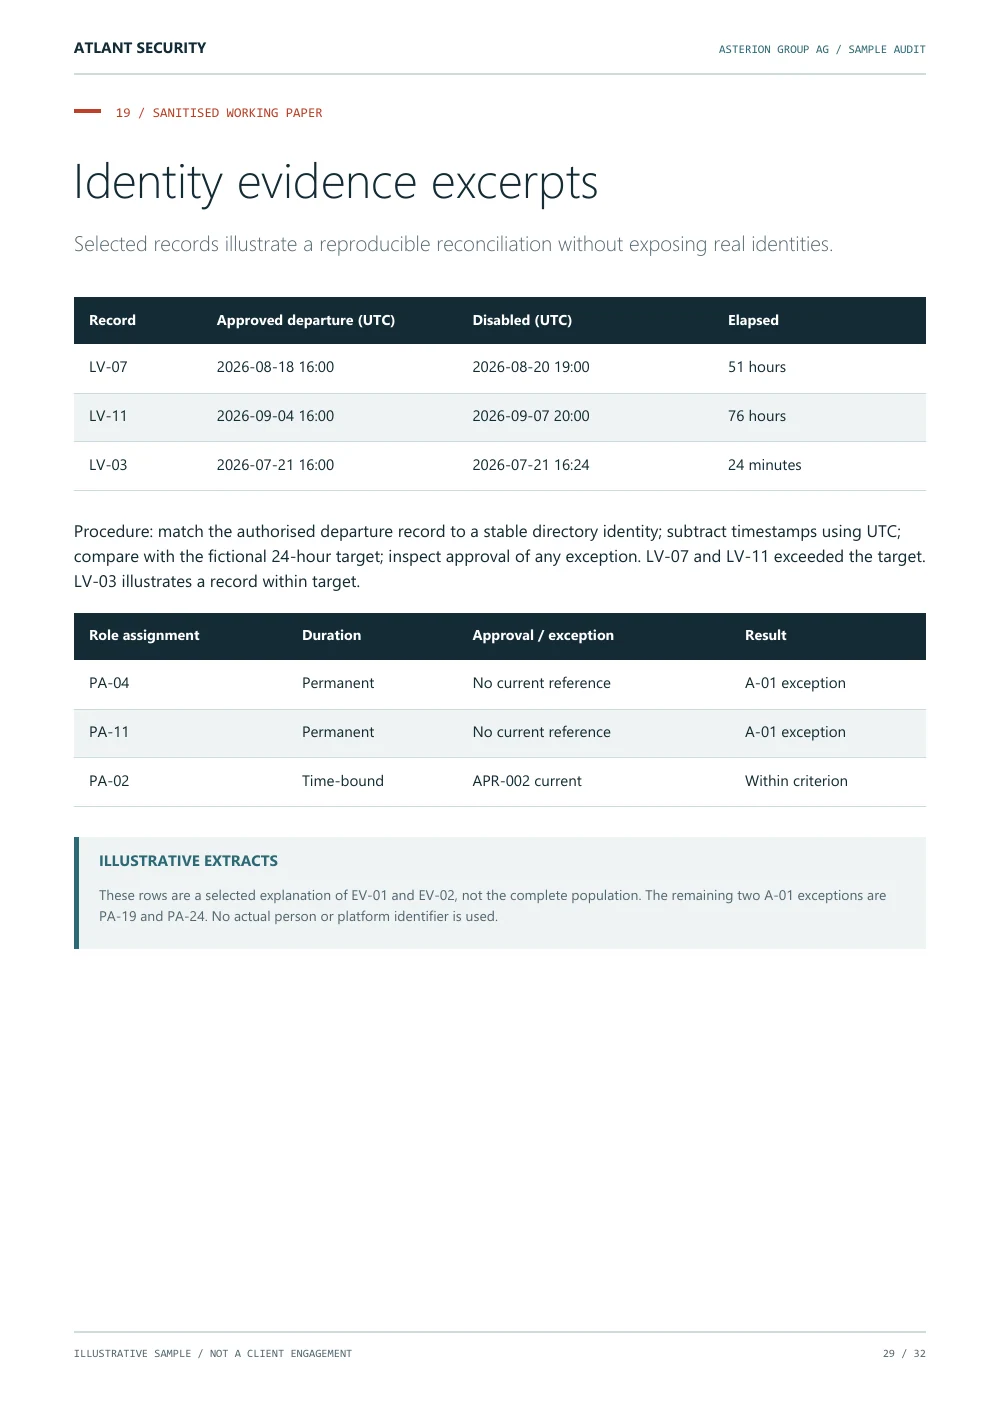
Los registros de ejemplo depurados muestran dos retrasos en la desactivación, de 51 y 76 horas frente a un requisito ficticio de 24 horas, además de registros seleccionados de asignaciones privilegiadas.
FIN DE LA VISTA PREVIA
Obtenga los diez hallazgos, el registro de evidencias, la respuesta de la dirección, las limitaciones y el protocolo de cierre.
Ver el ejemplo completoLas imágenes y los resúmenes de las páginas seleccionadas son públicos. El PDF completo está disponible tras el formulario que aparece a continuación.
DISEÑADO PARA UN ANÁLISIS RIGUROSO
Criterios, periodo de revisión, poblaciones, selección de muestras y limitaciones documentadas.
Marcas de tiempo de identidad, asignaciones de privilegios, configuración de la nube y registros de aprobación de versiones.
Justificación del riesgo, recomendaciones, responsables y condiciones explícitas de cierre.
Una hoja de ruta de 90 días, un modelo de responsabilidades y un ejemplo de respuesta de la dirección.
SU COPIA DEL INFORME DE MUESTRA
Utilice el ejemplo para hablar sobre las pruebas, los informes y el seguimiento que necesita.
PDF gratuito. Enlace de descarga enviado por correo electrónico.
Sin suscripción al boletín.
Introduzca su correo electrónico profesional para recibir un enlace de descarga.
Introduzca a continuación su correo electrónico profesional. No se aceptan servicios de correo gratuitos. Le enviaremos un enlace privado para descargar el PDF, válido durante 24 horas.
El documento descargable y su vista previa están en inglés.
Enviaremos el enlace de descarga a la dirección que haya indicado. El enlace caduca al cabo de 24 horas. Si no lo encuentra, revise la carpeta de correo no deseado o póngase en contacto con nuestro equipo.
¿Necesita otro formato? Póngase en contacto con nuestro equipo.
No. Asterion Group AG y todos los registros, hallazgos y respuestas son ficticios. El informe ilustra métodos de evaluación y elaboración de informes.
No. Demuestra la evaluación de controles y pruebas. Las pruebas técnicas activas requieren un alcance y unos procedimientos autorizados propios.
Una evaluación de controles con alcance definido no proporciona por sí misma certificación, aseguramiento legal ni una opinión universal de cumplimiento. Confirme el requisito preciso antes de contratar el trabajo.
Sí. Suba su acuerdo de confidencialidad o RFP en el formulario de contacto o en el paso final del resumen. El equipo revisará los documentos personalmente; no se enviarán a ninguna IA.